

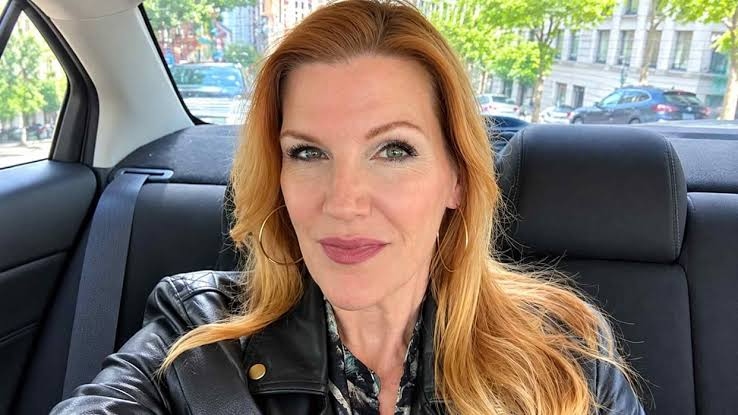
वाशिंगटन। अमेरिका में लगातार सामने आ रही तकनीकी खामियों और साइबर हमलों के बीच राष्ट्रपति डोनाल्ड ट्रंप प्रशासन ने साइबर सुरक्षा नेतृत्व में अहम फेरबदल किया है। व्हाइट हाउस ने गुरुवार को कर्स्टन ए. डेविस को ऑफिस ऑफ द नेशनल साइबर डायरेक्टर का कार्यवाहक प्रमुख नियुक्त किया है, जो सीन केर्नक्रॉस का स्थान लेंगी। यह निर्णय ऐसे समय में लिया गया है, जब अमेरिकी बैंकिंग, विमानन और प्रौद्योगिकी क्षेत्रों में बार-बार तकनीकी व्यवधान उत्पन्न हो रहे हैं और प्रशासन की साइबर सुरक्षा प्रणाली पर प्रश्नचिह्न खड़े हो रहे हैं। नेशनल साइबर डायरेक्टर के स्थायी पद पर नियुक्ति के लिए अमेरिकी सीनेट की मंजूरी आवश्यक होती है, इसी कारण डेविस फिलहाल कार्यवाहक प्रमुख का दायित्व संभालेंगी। इससे पहले सीन केर्नक्रॉस अगस्त 2025 से संघीय साइबर सुरक्षा नीति और रणनीति की देखरेख कर रहे थे और पद छोड़ने के पश्चात उन्होंने कहा कि राष्ट्रपति ट्रंप के साथ कार्य करना उनके जीवन का सबसे बड़ा सम्मान रहा।
नियुक्ति पर डेविस की प्रतिक्रिया, क्वांटम युग में सुरक्षा मजबूती पर जोर
कार्यवाहक प्रमुख नियुक्त होने के बाद कर्स्टन डेविस ने सोशल मीडिया मंच एक्स पर राष्ट्रपति ट्रंप और प्रशासन के वरिष्ठ पदाधिकारियों के प्रति आभार व्यक्त किया। उन्होंने कहा कि अमेरिका वर्तमान में एनालॉग, डिजिटल और क्वांटम तकनीकों के महत्वपूर्ण दौर से गुजर रहा है तथा देश की जीवनशैली तेजी से डिजिटल बुनियादी ढांचे के साथ जुड़ रही है। ऐसे में साइबर सुरक्षा को सुदृढ़ करना, डिजिटल प्रणालियों को आधुनिक रूप देना और भविष्य के लिए साइबर विशेषज्ञ तैयार करना बेहद आवश्यक है, साथ ही उन्होंने विश्वास जताया कि ट्रंप के नेतृत्व में अमेरिका का तकनीकी भविष्य अधिक सुरक्षित और मजबूत बनेगा। अमेरिकी विदेश मंत्री मार्को रुबियो ने भी डेविस की नियुक्ति का स्वागत करते हुए कहा कि अमेरिका की साइबर सुरक्षा को और सशक्त बनाने के लिए उनके साथ मिलकर काम करने की प्रतीक्षा है।
जेपी मॉर्गन से जुड़े वेंडरों पर साइबर हमला, 16 हजार ग्राहकों का डेटा लीक होने का दावा
डेविस की नियुक्ति के बीच अमेरिका में साइबर सुरक्षा से जुड़ी एक और बड़ी घटना प्रकाश में आई है, जहां जेपी मॉर्गन चेस ने गुरुवार को जानकारी दी कि उसके साथ काम करने वाली थर्ड पार्टी सेवा प्रदाता कंपनियों पर साइबर हमला हुआ है। प्रारंभिक पड़ताल में यह सामने आया कि हमलावरों ने इन कंपनियों के पास मौजूद कुछ मार्केटिंग डेटा तक पहुंच बनाई, जिनमें ग्राहकों के नाम व ईमेल पते शामिल हो सकते हैं। उपलब्ध जानकारी के अनुसार n0n नामक रैंसमवेयर समूह ने करीब 16 हजार संपन्न ग्राहकों का डेटा लीक करने की जिम्मेदारी ली है और प्रभावित रिकॉर्ड में ईमेल पते, फोन नंबर तथा अकाउंट आईडी शामिल बताए गए हैं। यह प्रकरण जेपी मॉर्गन के रिजर्व प्रोग्राम से जुड़ा बताया जा रहा है, जो वीजा का आमंत्रण आधारित क्रेडिट कार्ड है और इसके लिए आमतौर पर ग्राहकों के पास एक करोड़ डॉलर से अधिक की संपत्ति होना आवश्यक होता है। बैंक ने स्पष्ट किया है कि उसके मुख्य बैंकिंग संचालन पर इस हमले का कोई प्रभाव नहीं पड़ा है तथा आवश्यकता पड़ने पर प्रभावित ग्राहकों से सीधे संपर्क कर मुफ्त क्रेडिट मॉनिटरिंग समेत जरूरी मदद दी जाएगी। बैंक ने यह भी कहा कि इस साइबर हमले का सप्ताह की शुरुआत में सामने आई सेवा संबंधी तकनीकी खामी से कोई संबंध नहीं है, जबकि वीजा ने बताया कि डेटा लीक की यह घटना एशिया-प्रशांत क्षेत्र में स्थित एक वेंडर से शुरू हुई, हालांकि जेपी मॉर्गन, वीजा और मास्टरकार्ड ने साफ किया कि उनके मुख्य भुगतान नेटवर्क और कार्ड नंबर सुरक्षित हैं।
बैंकिंग, विमानन और डिजिटल तंत्र में व्यवधान से बढ़ी चिंता
अमेरिका में हाल के दिनों में कई बड़े तकनीकी व्यवधान देखे गए हैं, जिनमें जेपी मॉर्गन समेत कई बैंकों में सॉफ्टवेयर खामी के चलते लेनदेन प्रक्रिया प्रभावित होने का मामला भी शामिल है। इस घटनाक्रम में करेंसी और बैंकिंग व्यवस्था की निगरानी करने वाले ऑफिस ऑफ द कंप्ट्रोलर ऑफ द करेंसी ने भी पूछताछ की और खामी के असर तथा ग्राहकों को दी गई जानकारी की समीक्षा की। इसके अतिरिक्त बीते सप्ताह फेडरल एविएशन एडमिनिस्ट्रेशन की ओर से देशभर में विमानों की उड़ानों को रोकने का आदेश जारी किया गया था, जिससे हवाई यातायात प्रभावित हुआ, जबकि माइक्रोसॉफ्ट की ईमेल सेवाओं में वैश्विक स्तर पर बाधा आई और पिछले महीने क्रिप्टोकरेंसी एक्सचेंज बाइनेंस पर बड़ा साइबर हमला हुआ। हालांकि इनमें से अधिकांश घटनाओं के पीछे साइबर हमले की आशंका को आधिकारिक बयानों में नकारा गया है, वहीं हाल ही में लगभग 180 बड़ी वेबसाइटों में मैलवेयर डाले जाने की घटनाएं भी सामने आई हैं, जिससे डिजिटल बुनियादी ढांचे की सुरक्षा को लेकर चिंता गहरा गई है।
सरकारी व कॉरपोरेट साइबर सुरक्षा का लंबा अनुभव रखती हैं कर्स्टन डेविस
कर्स्टन डेविस के पास सरकारी और निजी दोनों क्षेत्रों में साइबर सुरक्षा का व्यापक अनुभव मौजूद है और उन्होंने 23 दिसंबर 2025 को डिपार्टमेंट ऑफ वॉर के मुख्य सूचना अधिकारी के रूप में शपथ ली थी, जहां वे सूचना प्रबंधन, आईटी, साइबर सुरक्षा और सूचना सुरक्षा से संबंधित विषयों में युद्ध विभाग के सचिव की प्रमुख सलाहकार थीं। इससे पूर्व वे यूनिलीवर में मुख्य सूचना सुरक्षा अधिकारी रह चुकी हैं और एस्टी लॉडर, बार्कलेज-अफ्रीका ग्रुप, हेवलेट पैकार्ड एंटरप्राइजेज तथा सीमेंस जैसी वैश्विक कंपनियों में भी वरिष्ठ तकनीकी व साइबर सुरक्षा पदों पर कार्य कर चुकी हैं। वे डिजिटल क्षेत्र में नागरिकों की सुरक्षा पर कार्यरत गैर-लाभकारी संस्था इंस्टीट्यूट फॉर साइबर की संस्थापक भी हैं, और उन्होंने यूनिवर्सिटी ऑफ प्यूजेट साउंड से इंटरनेशनल पॉलिटिक्स एंड गवर्नमेंट में स्नातक करने के साथ जॉन्स हॉपकिन्स यूनिवर्सिटी तथा फ्रांस के स्ट्रासबर्ग स्थित इंटरनेशनल इंस्टीट्यूट ऑफ ह्यूमन राइट्स से अंतरराष्ट्रीय कानून, कारोबार व मानवाधिकार में उच्च शिक्षा हासिल की है, साथ ही उनके पास प्रॉसी इंस्टीट्यूट का चेंज मैनेजमेंट सर्टिफिकेशन भी है।
